APEM atteint le Niveau de maturité 2 de la CEI 62443-4-1
Date: 04/11/2026
Loading...
Durée de lecture : 5 min
APEM vient de franchir un jalon majeur de son programme de cybersécurité produits : LCIE Bureau Veritas a validé l’évaluation du niveau de maturité 2 d’APEM de la CEI 62443-4-1.
Cette norme fixe des exigences relatives au développement de produits sécurisés pour les organisations créant des composants et des solutions destinés aux systèmes d’automatisation et de contrôle industriels.
Pour APEM, l’adoption de la CEI 62443-4-1 s’accompagne de la mise en place d’un cadre de cybersécurité structuré pouvant englober l’ensemble des activités de développement et de maintenance des produits, tout en préparant la société et ses clients à une réglementation de cybersécurité appelée à devenir de plus en plus contraignante.
Qu’est-ce que la norme CEI 62443-4-1 ?
La CEI 62443 est une famille de normes internationales consacrée à la cybersécurité des systèmes d’automatisation et de contrôle industriels. Au sein de ce cadre, la CEI 62443-4-1 porte plus précisément sur le cycle de vie de développement de produits sécurisés.
Plutôt que de se contenter de préciser les fonctions de sécurité que devrait comporter un produit, la norme définit la façon dont il convient que les fabricants organisent leur processus d’ingénierie pour que la cybersécurité soit prise en compte de manière systématique tout au long du cycle de vie d’un produit.
Étapes du cycle de vie d’un développement sécurisé :
exigences de cybersécurité ;
architecture et conception de produits sécurisés ;
mise en œuvre ;
vérification et validation de la sécurité ;
gestion des vulnérabilités ;
maintenance des produits ;
mise hors service finale des produits.
Avec cette certification, APEM fait de la cybersécurité l’un des piliers de son processus de développement produit, en s’appuyant sur une forte implication des équipes d’ingénierie et une intégration complète dès les premières étapes de chaque projet.
Que signifie le niveau de maturité 2 ?
La CEI 62443-4-1 évalue non seulement si des activités de cybersécurité sont prévues, mais également si elles sont mises en œuvre sous la forme de processus de développement établis.
L’atteinte du niveau de maturité 2 démontre à ce titre que les pratiques de développement sécurisé font l’objet de processus définis et non d’une prise en compte isolée dans des projets ou par des ingénieurs distincts.
Chez APEM, cette évolution passe par la formalisation d’un cadre englobant une multitude d’aspects : analyse des menaces, règles de conception sécurisée, preuves de vérification, documentation technique et gestion des vulnérabilités.
Le processus de développement qui en découle se révèle à la fois structuré, reproductible et auditable.
Pourquoi APEM a choisi la norme CEI 62443-4-1
Si APEM et IDEC ont choisi la CEI 62443-4-1 comme socle de leur démarche de développement de cybersécurité produits, c’est parce qu’elle forme un cadre reconnu et favorise en outre la préparation aux prochaines exigences réglementaires européennes.
Plus particulièrement, la méthodologie contribue à structurer les activités concernant :
le Cyber Resilience Act (CRA) ;
le Règlement Machines de l’UE ;
l’analyse des risques de cybersécurité ;
la documentation technique ;
la préparation des évaluations de conformité.
De la certification des processus aux produits sécurisés
La CEI 62443-4-1 traite principalement du processus de développement propre au fabricant.
Il s’agit là d’une distinction importante.
La certification de l’organisation de développement ne signifie pas, en effet, que chaque produit se trouve certifié par rapport à la CEI 62443 : elle établit le cadre de développement sécurisé au sein duquel peuvent ultérieurement se dérouler la conception, l’évaluation et la maintenance des produits. Le prochain jalon d’APEM sur le terrain de la cybersécurité correspond au déploiement d’architectures de référence de la cybersécurité certifiées pour l’intégralité de son portefeuille de produits embarqués. Pensées pour être des « fondations prêtes à l’emploi » dans la perspective d’évolutions futures, ces architectures donnent aux clients la possibilité d’accélérer l’innovation tout en répondant aux obligations de conformité en cybersécurité dès le début de leurs projets : de contrainte, la conformité se transforme alors pour devenir un véritable avantage concurrentiel.
Il en résulte un cycle vertueux que l’on peut résumer par l’enchaînement suivant :
organisation sécurisée → processus de développement sécurisé → architectures de produits sécurisées → conformité au niveau du produit
Pour les clients, cette démarche est synonyme de visibilité accrue sur les modalités de prise en charge de la cybersécurité avant, pendant et après le développement des produits.
La CEI 62443-4-1 et le Cyber Resilience Act
La mise en œuvre de la CEI 62443-4-1 contribue par ailleurs à préparer APEM à l’entrée en vigueur du règlement européen Cyber Resilience Act (CRA).
Le CRA introduit en effet des obligations en matière de cybersécurité au cours du cycle de vie pour les produits possédant des composantes numériques. Conséquence, les fabricants auront de plus en plus besoin de démontrer que les risques de cybersécurité sont pris en considération, non seulement au moment du lancement de leurs produits, mais également tout au long de la période au cours de laquelle ils bénéficient d’un maintien en condition opérationnelle.
La CEI 62443-4-1 prévoit un cadre d’ingénierie structuré pour la majorité des processus en jeu, notamment les exigences de sécurité, la gestion des vulnérabilités, la documentation, et la maintenance des produits.
Par conséquent, APEM est actuellement en train d’évaluer son portefeuille existant à l’aune des obligations du CRA, tout en élaborant dans le même temps un cadre d’évaluation aux fins de conformité des futurs produits.
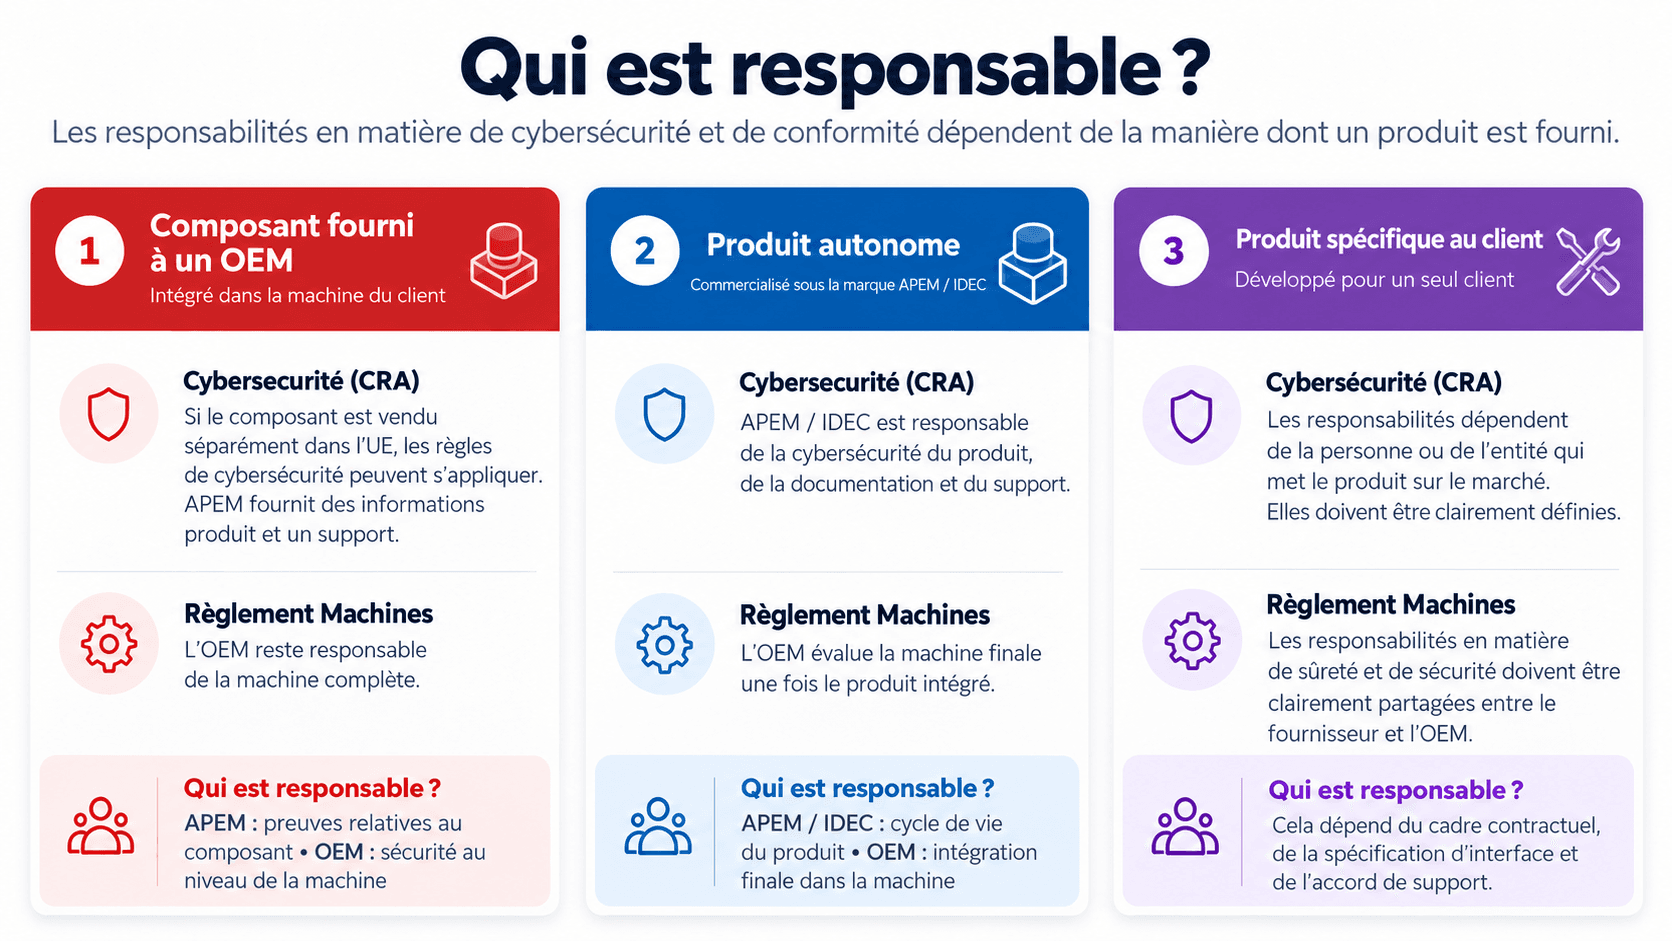
Cybersécurité : qui est responsable ?
Les responsabilités touchant à la cybersécurité et à la conformité varient en fonction des modalités de fourniture et d’intégration d’un produit APEM. Selon qu’APEM fournisse un composant, commercialise un produit autonome ou mette au point une solution propre à un client donné, le partage des responsabilités n’est pas le même entre APEM et l’OEM, en particulier dans le CRA et le Règlement Machines.
PSIRT : la gestion des vulnérabilités après commercialisation des produits
La démarche de développement de produits sécurisés ne prend pas fin au départ d’un produit de l’usine : de nouvelles vulnérabilités peuvent en effet être identifiées en cours d’utilisation, ce qui impose alors aux fabricants d’en évaluer l’impact et de déterminer si des mesures correctives s’imposent.
C’est la raison pour laquelle APEM a constitué une équipe de réponse aux incidents de sécurité des produits (Product Security Incident Response Team, ou PSIRT).
Ses membres ont pour mission de prendre en charge les rapports de vulnérabilité, d’en évaluer la gravité, et de coordonner à la fois les actions correctives et la communication y afférente.
Constituer une expertise sur la cybersécurité chez APEM et IDEC
La mise en conformité à la CEI 62443-4-1 s’inscrit par ailleurs dans un effort plus global visant à développer une expertise en cybersécurité au sein du Groupe.
C’est dans cette optique qu’APEM a créé en France un centre de compétences en sécurité fonctionnelle et cybersécurité, dont l’objectif est d’accompagner les équipes produits au travers d’activités rattachées à la méthodologie, au développement et à la certification.
Pour les OEM et les intégrateurs systèmes, cela signifie que la CEI 62443-4-1 ne doit plus être considérée comme un exercice de certification isolé, mais qu’elle forme partie intégrante d’un programme plus vaste destiné à incorporer la cybersécurité aux processus d’ingénierie, architectures produits et soutien au cycle de vie prévus par APEM.
Formulaire de signalement des vulnérabilités et incidents de cybersécurité
Si vous identifiez une vulnérabilité potentielle en rapport avec un produit APEM ou que vous êtes confronté à un incident de cybersécurité impliquant l’un de nos produits, veuillez le signaler au moyen de ce formulaire.
Les leçons à retenir
APEM a atteint le niveau de maturité 2 de la CEI 62443-4-1.
La cybersécurité est désormais intégrée à un cycle de vie de développement structuré de produits sécurisés.
Cette approche favorise la préparation à l’entrée en vigueur du CRA et du Règlement Machines de l’UE.
Prochaine étape : l’élargissement du cadre à la certification au niveau du produit et à la sécurité du cycle de vie.
Inscrivez-vous pour recevoir notre newsletter et recevoir des e-mails sur nos offres spéciales, nos mises à jour et nos nouveautés.
Obtenez rapidement l'aide et les ressources dont vous avez besoin avec APEM
Nous répondons à vos questions.
Nous sommes là pour vous aider et vous guider.
Trouvez rapidement ce dont vous avez beoin.